Настройка доверенной стороны (Relying Party Trust) в ADFS для интеграции с Flip
Шаг 1: Перейдите в консоль управления ADFS
Откройте ADFS Management Console.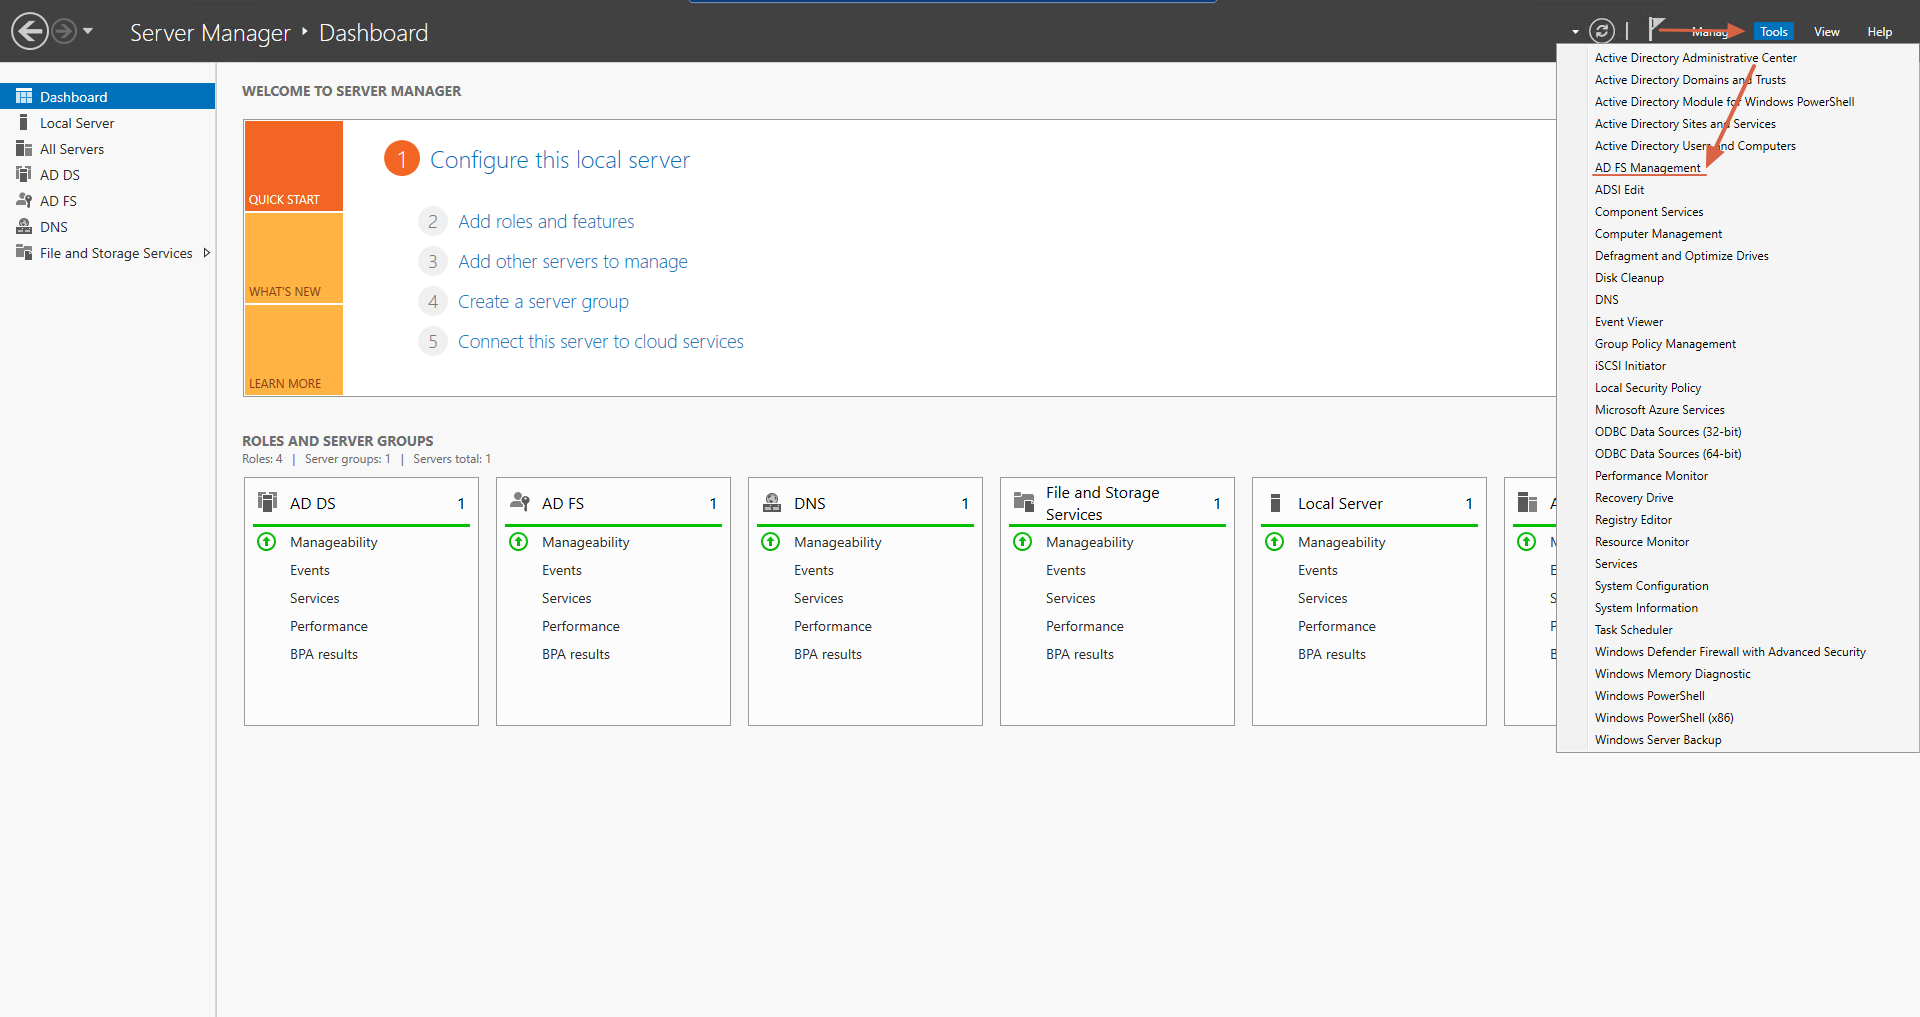
Шаг 2: Создайте доверенную сторону
Перейдите в раздел Relying Party Trusts → выберите Add Relying Party Trust...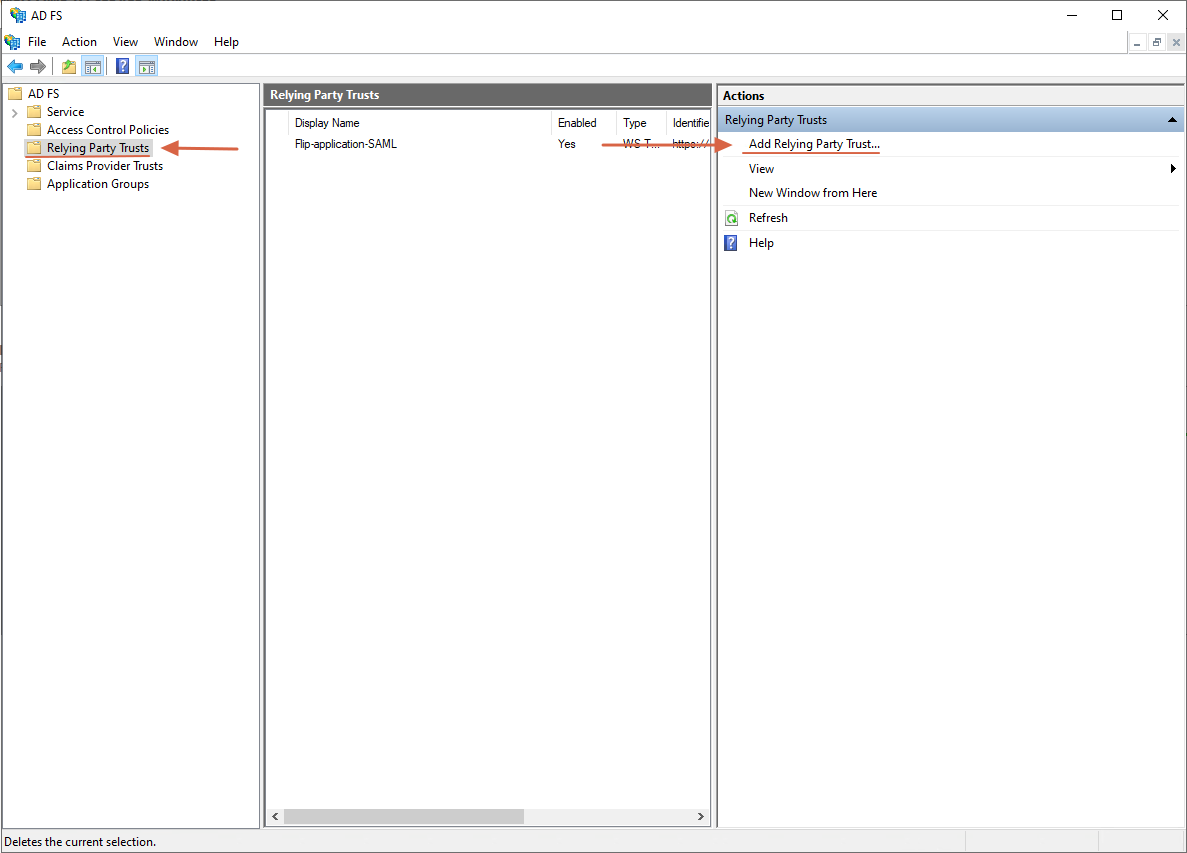
В мастере Add Relying Party Trust Wizard выполните следующие шаги:
Выберите тип:
Claims aware → Start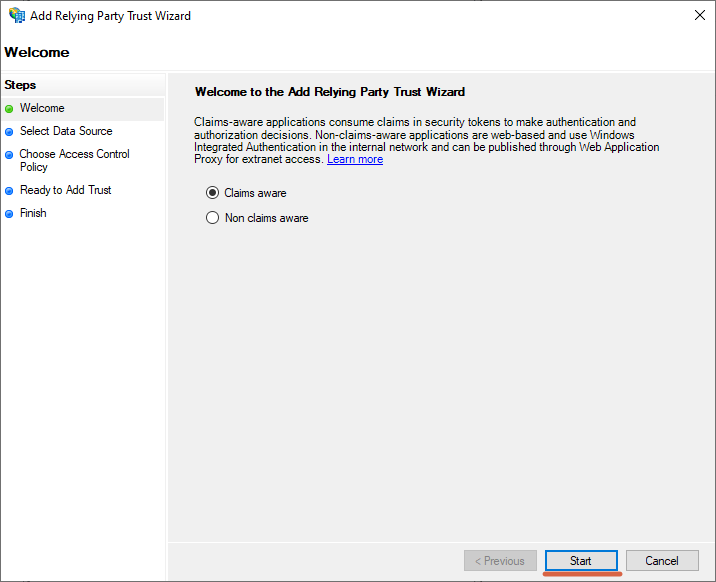
Метод настройки:
Enter data about the relying party manually → Next >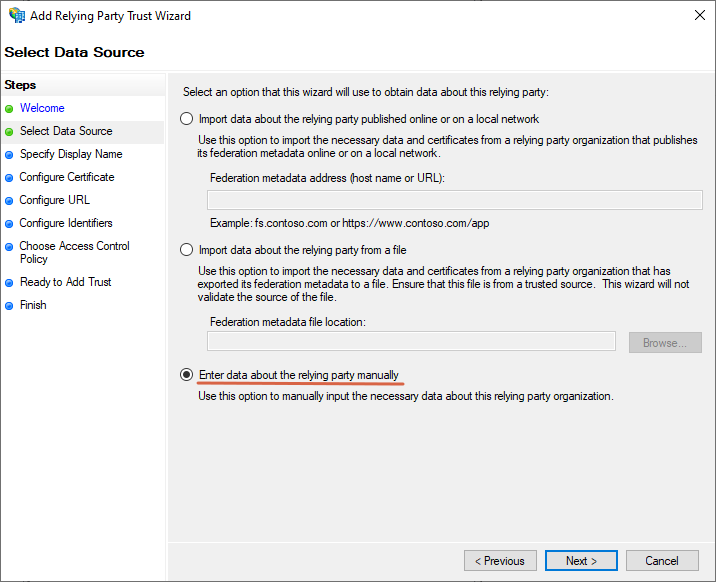
Укажите отображаемое имя доверенной стороны, например:
Flip-applications-SAML→ Next >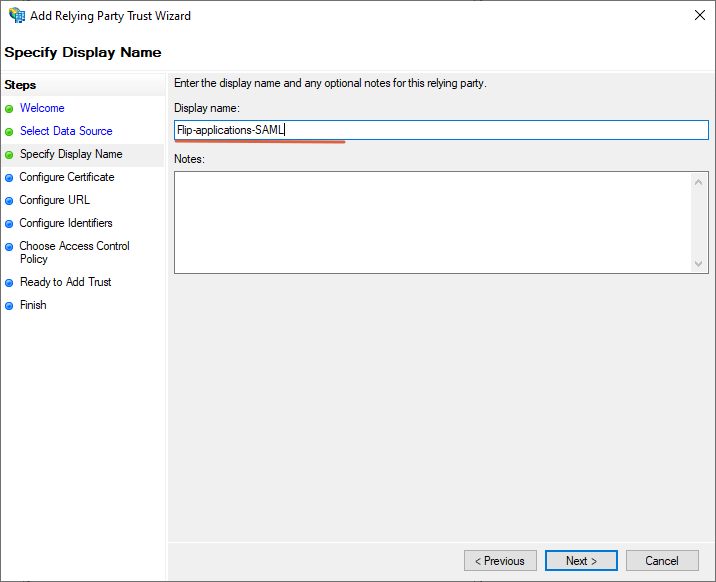
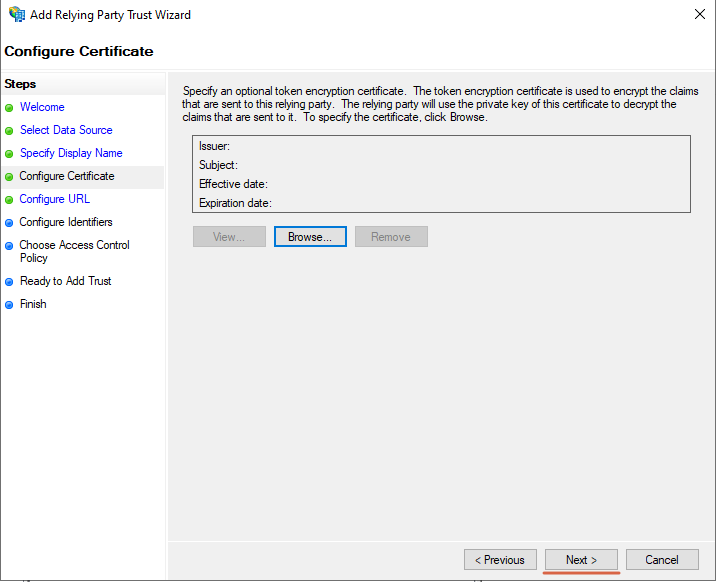
Пропустите шаг настройки дополнительного шифрования, нажав Next >
Включите поддержку SAML 2.0:
Установите флажок у параметра Enable support for the SAML 2.0 WebSSO protocol
и укажите URL ACS приложения в формате:https://example.flip-chart.ru/app/api/v1/auth/saml/acs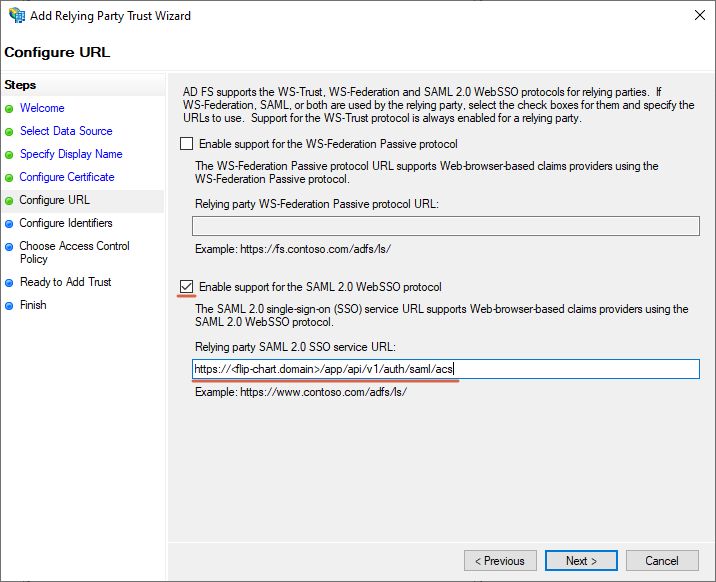
Укажите идентификатор доверенной стороны (Relying Party Trust Identifier) в формате:
https://example.flip-chart.ru/app/→ Add → Next >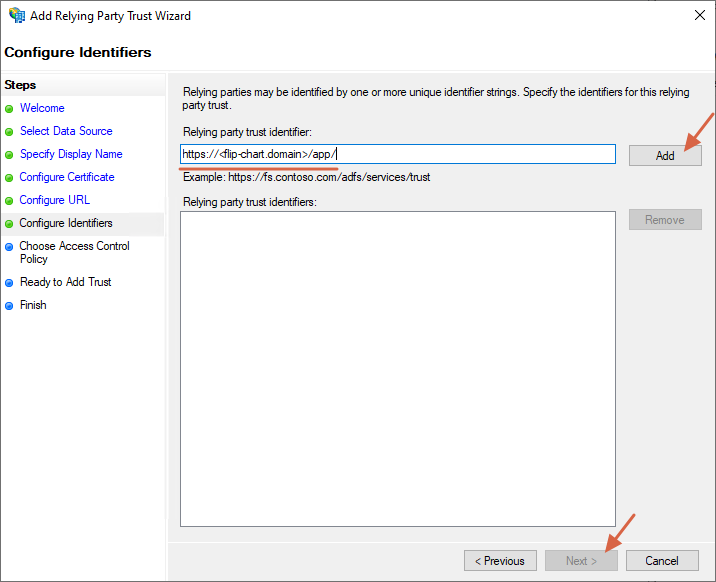
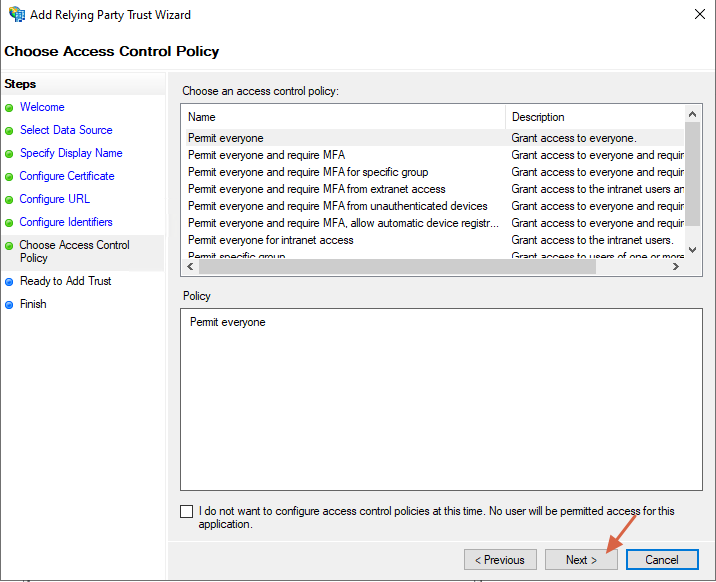
Настройте дополнительный уровень привилегий пользователей → Next >
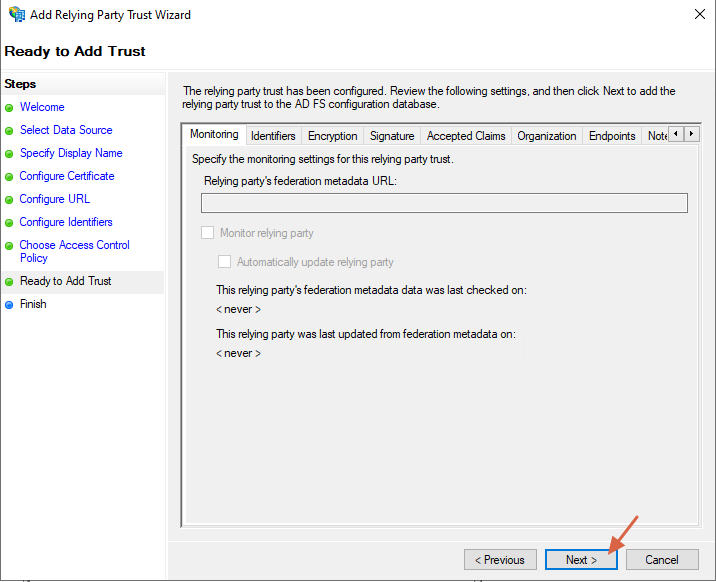
Подтвердите добавление доверенной стороны → Next >
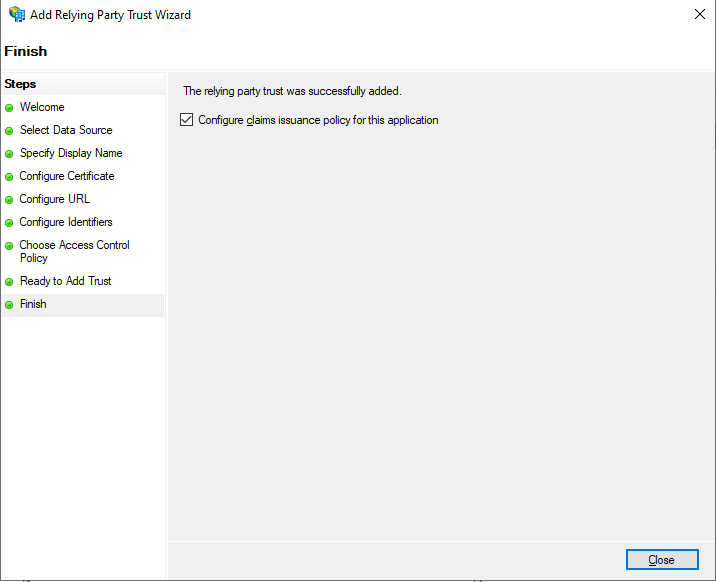
Завершите создание доверенной стороны для интеграции с Flip → Close
Шаг 3: Настройка правил выдачи атрибутов (Claim Rules)
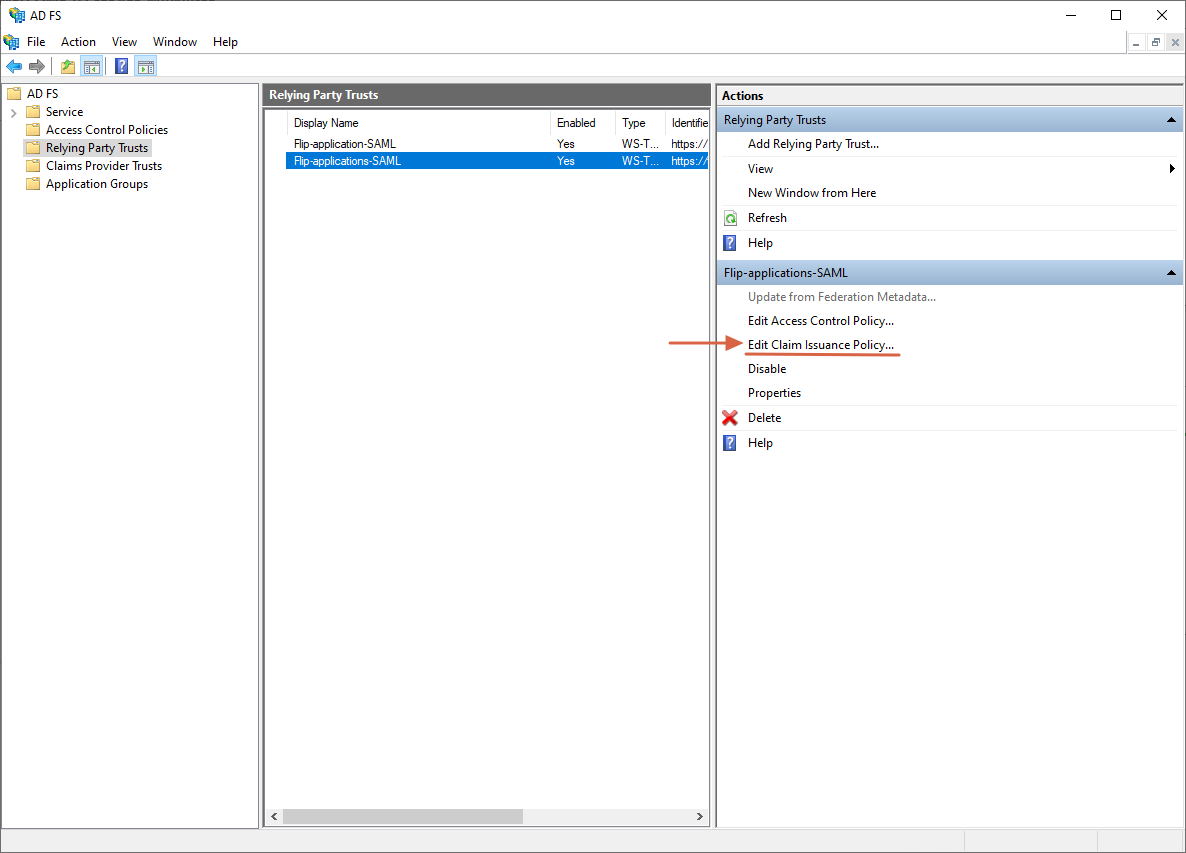
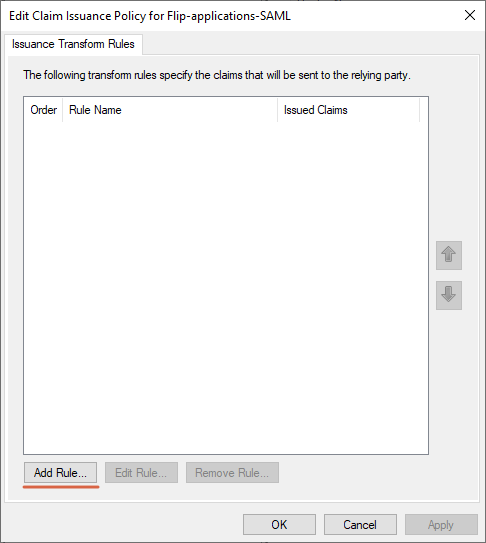
После создания Relying Party Trust выделите его и нажмите Edit Claim Issuance Policy... → В открывшемся окне нажмите Add Rule...
Правило 1: Выдача временного NameID
Для шаблона создаваемого правила выберите:
Claim rule template: Transform an Incoming Claim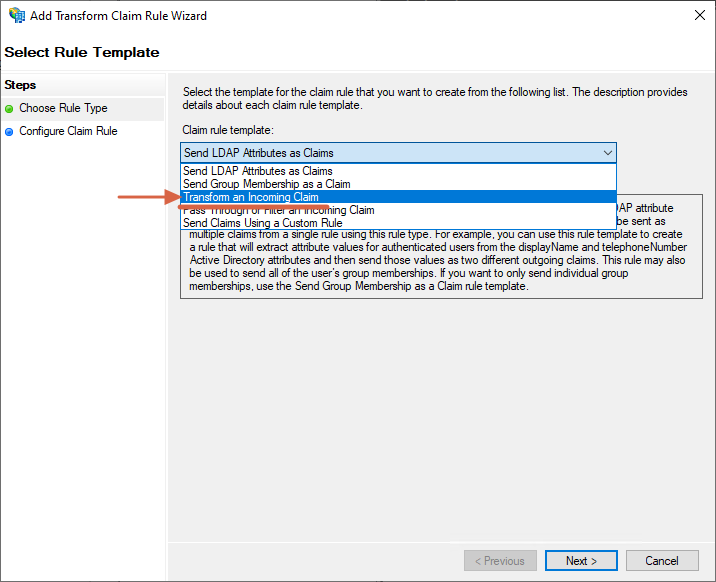
Заполните поля правила выдачи атрибутов:
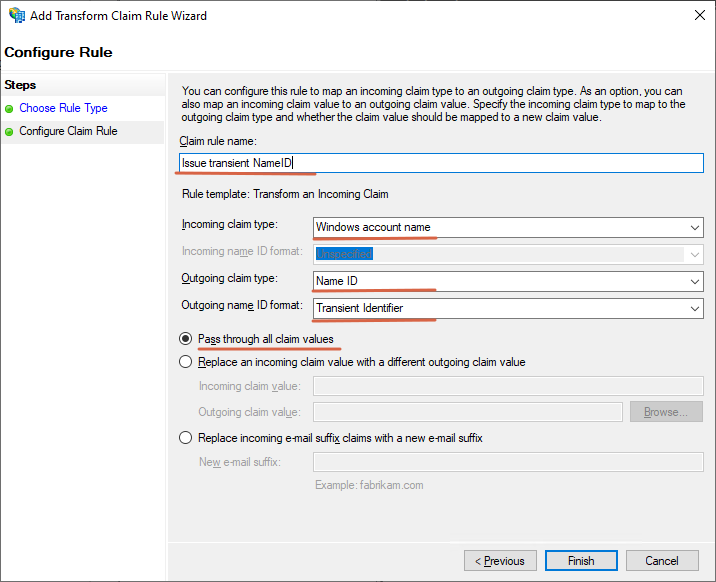
Claim rule name: Issue transient NameID
Incoming claim type: Windows account name
Outgoing claim type: Name ID
Outgoing name ID format: Transient Identifier
Pass through all claim values
Правило 2: Отправка LDAP-атрибутов как Claim
Нажмите Add Rule... для добавления второго правила атрибутов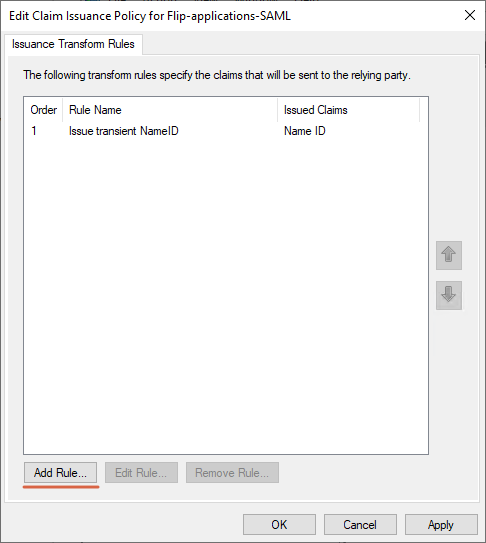
Для шаблона создаваемого правила выберите:
Claim rule template: Send LDAP Attributes as Claims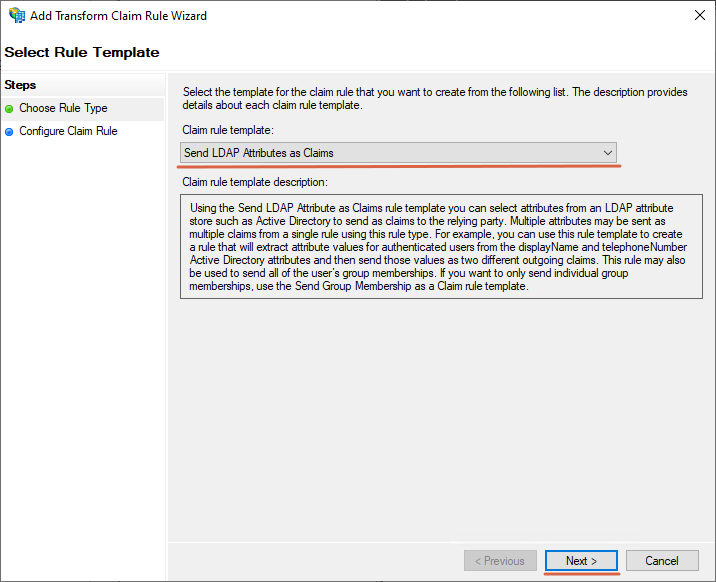
Заполните поля правила выдачи атрибутов:
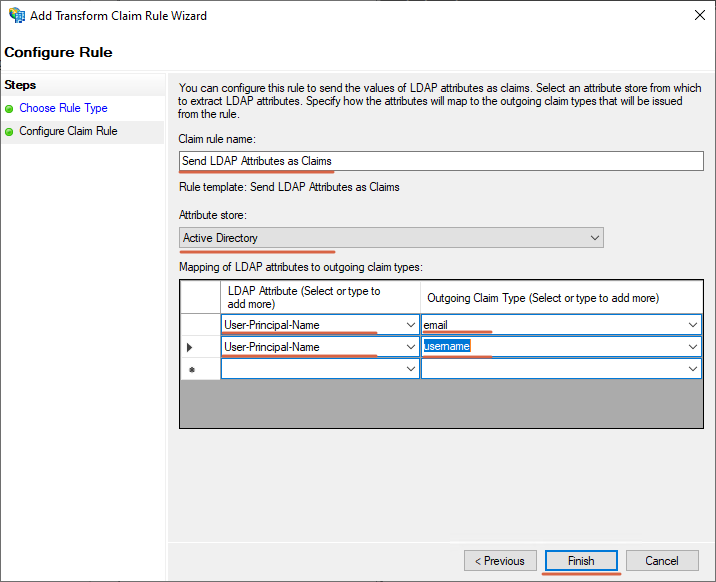
Claim rule name: Send LDAP Attributes as Claims
Attribute store: Active Directory
Mappings:
User-Principal-Name→emailUser-Principal-Name→username
Завершите создание правила, нажав Finish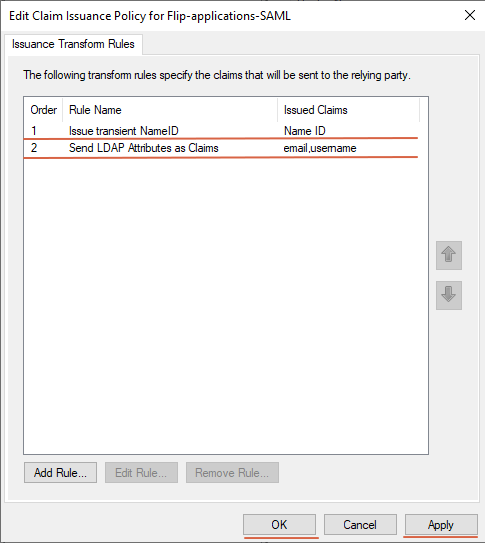
После создания правил они должны отображаться в окне управления.
Нажмите Apply → OK для применения и сохранения правил.
Шаг 4: Завершите настройку интеграции на странице SSO, используя полученные данные
Перейдите на страницу настройки интеграции SSO
Заполните поля согласно шаблону:
- Протокол:
SAML 2.0 - URL страницы метаданных поставщика удостоверений:
https://adfs.example.ru/FederationMetadata/2007-06/FederationMetadata.xml - Проверочный сертификат: данные сертификата, полученные со страницы метаданных
- Издатель поставщика удостоверений:
https://example.flip-chart.ru/app/