Интеграция OpenID Connect с Keycloak
Шаг 1. Создание Client Scopes
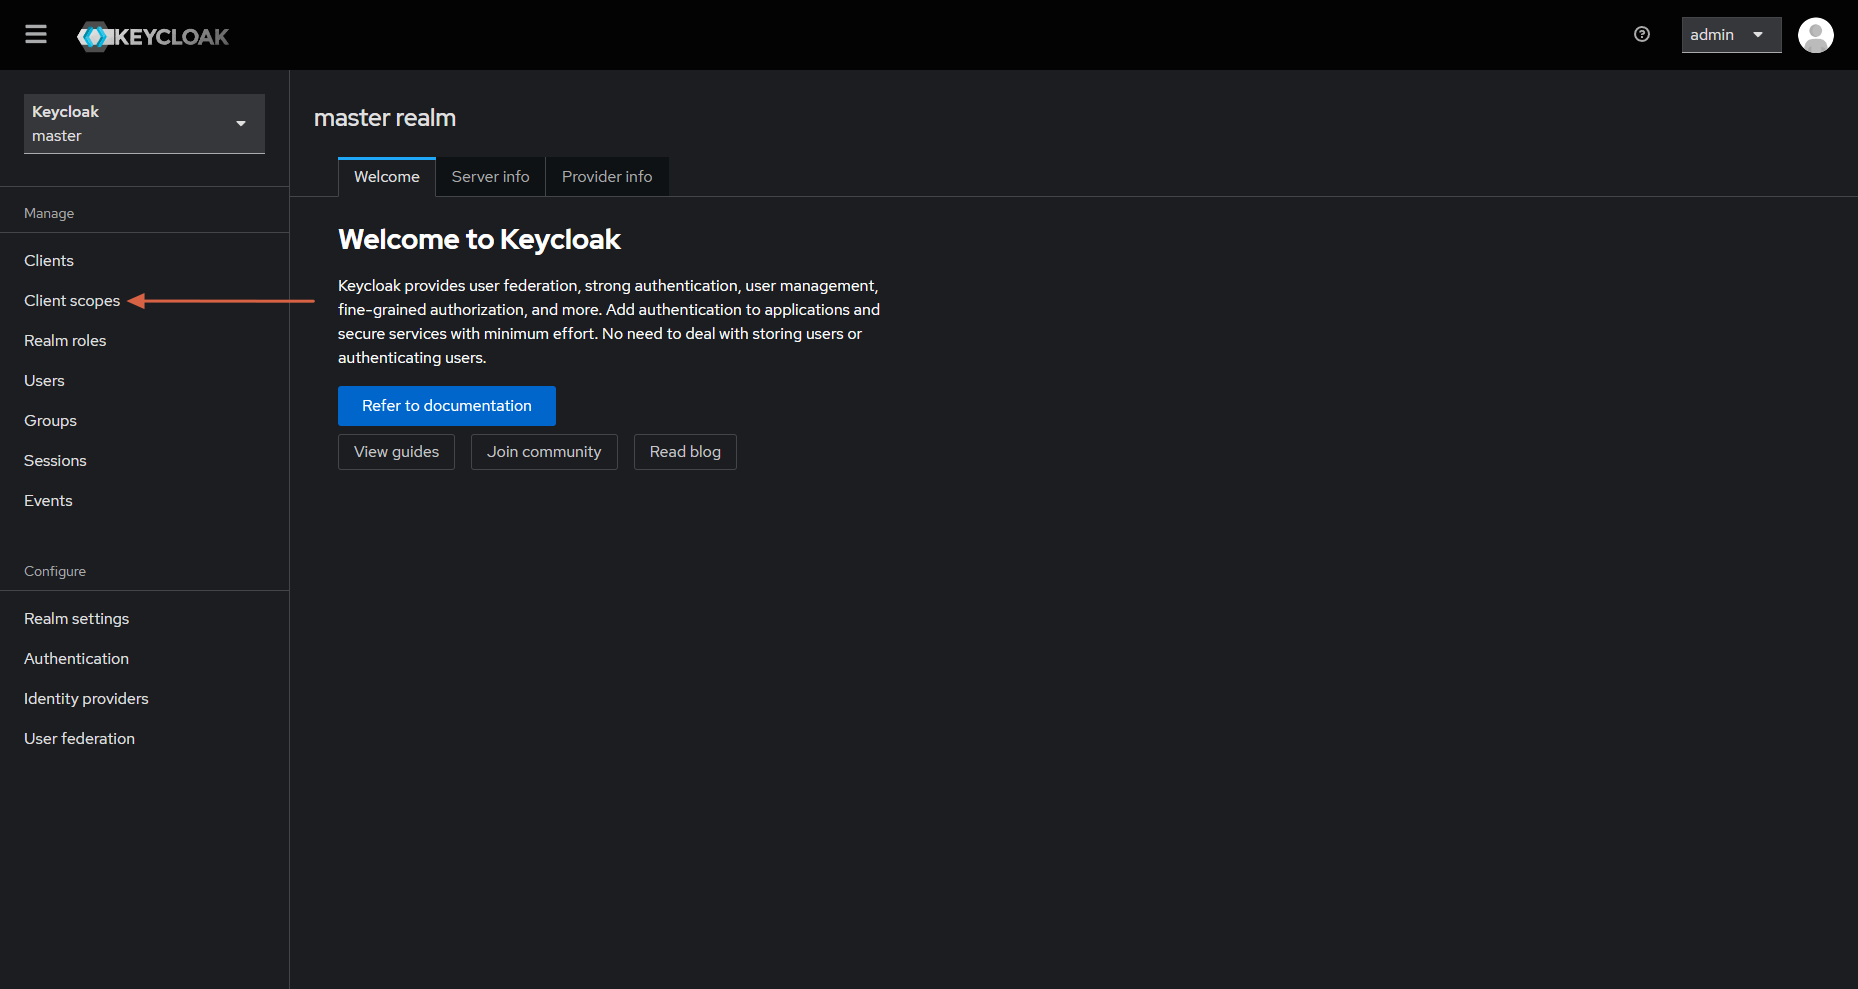
- Войдите в админ-панель Keycloak.
- Перейдите в раздел Client scopes.
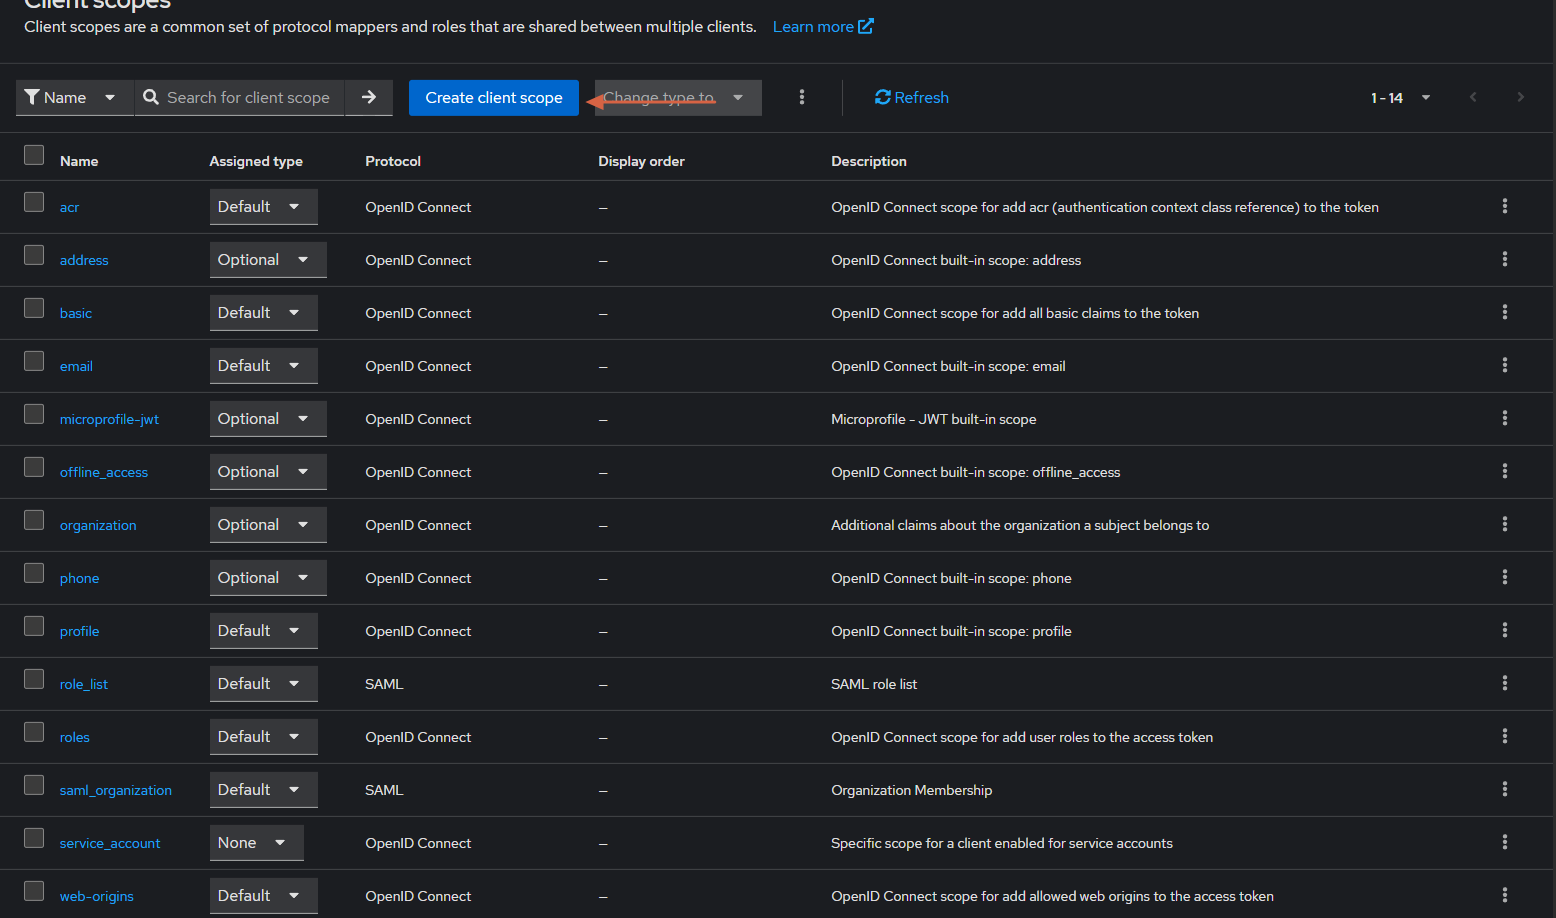
- Нажмите Create client scope
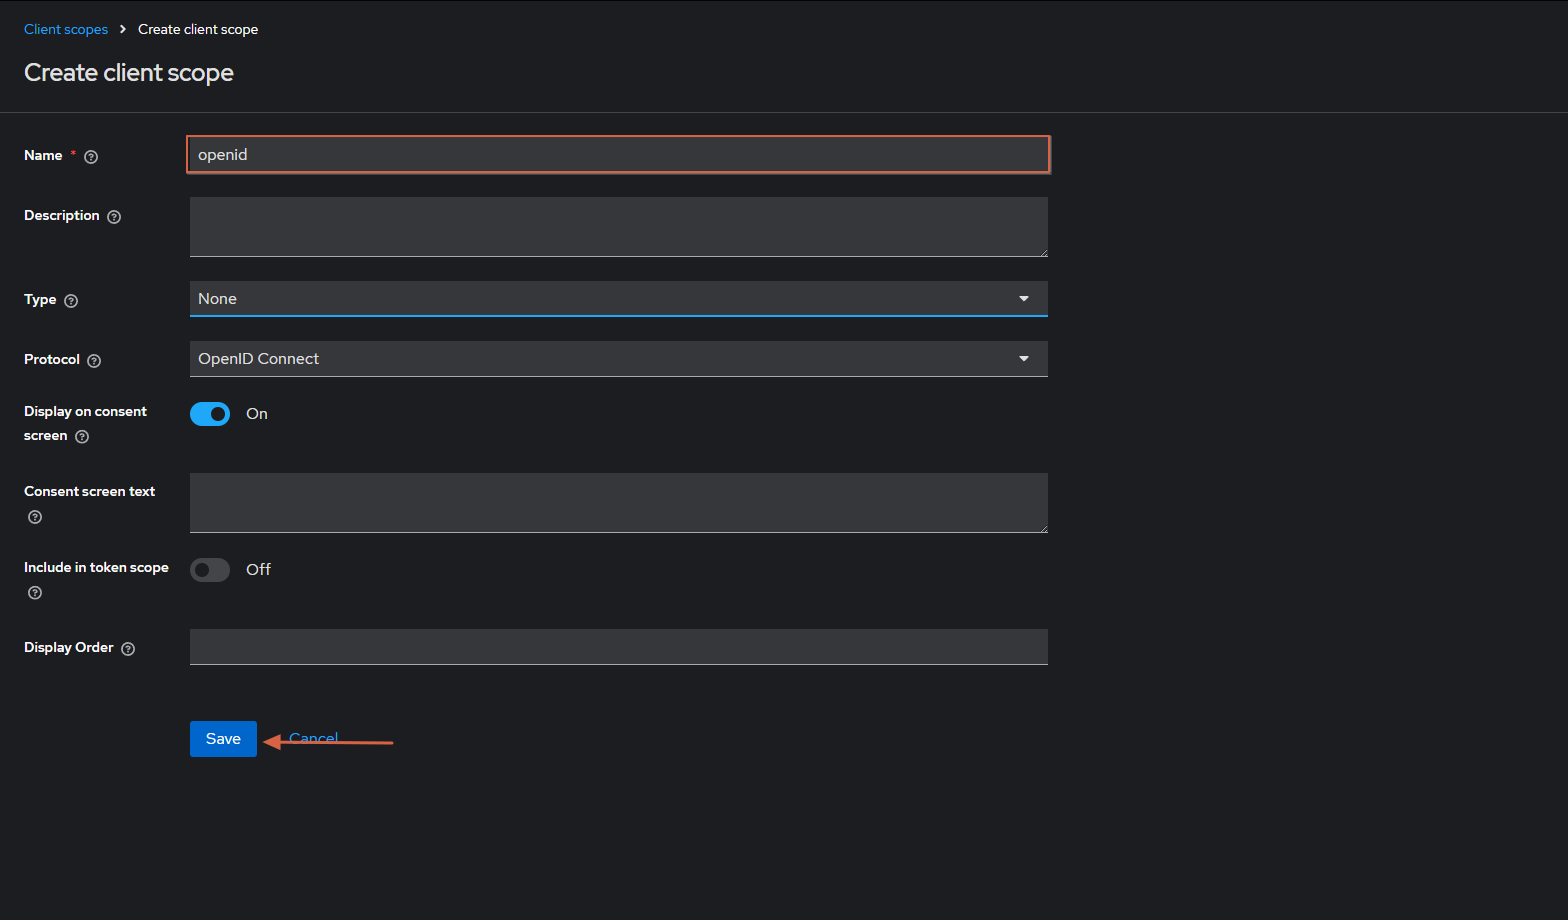
- Заполните необходимые поля выбрав протокол OpenID Connect и сохраните.
Шаг 2. Создание Client
- Перейдите в раздел Clients.
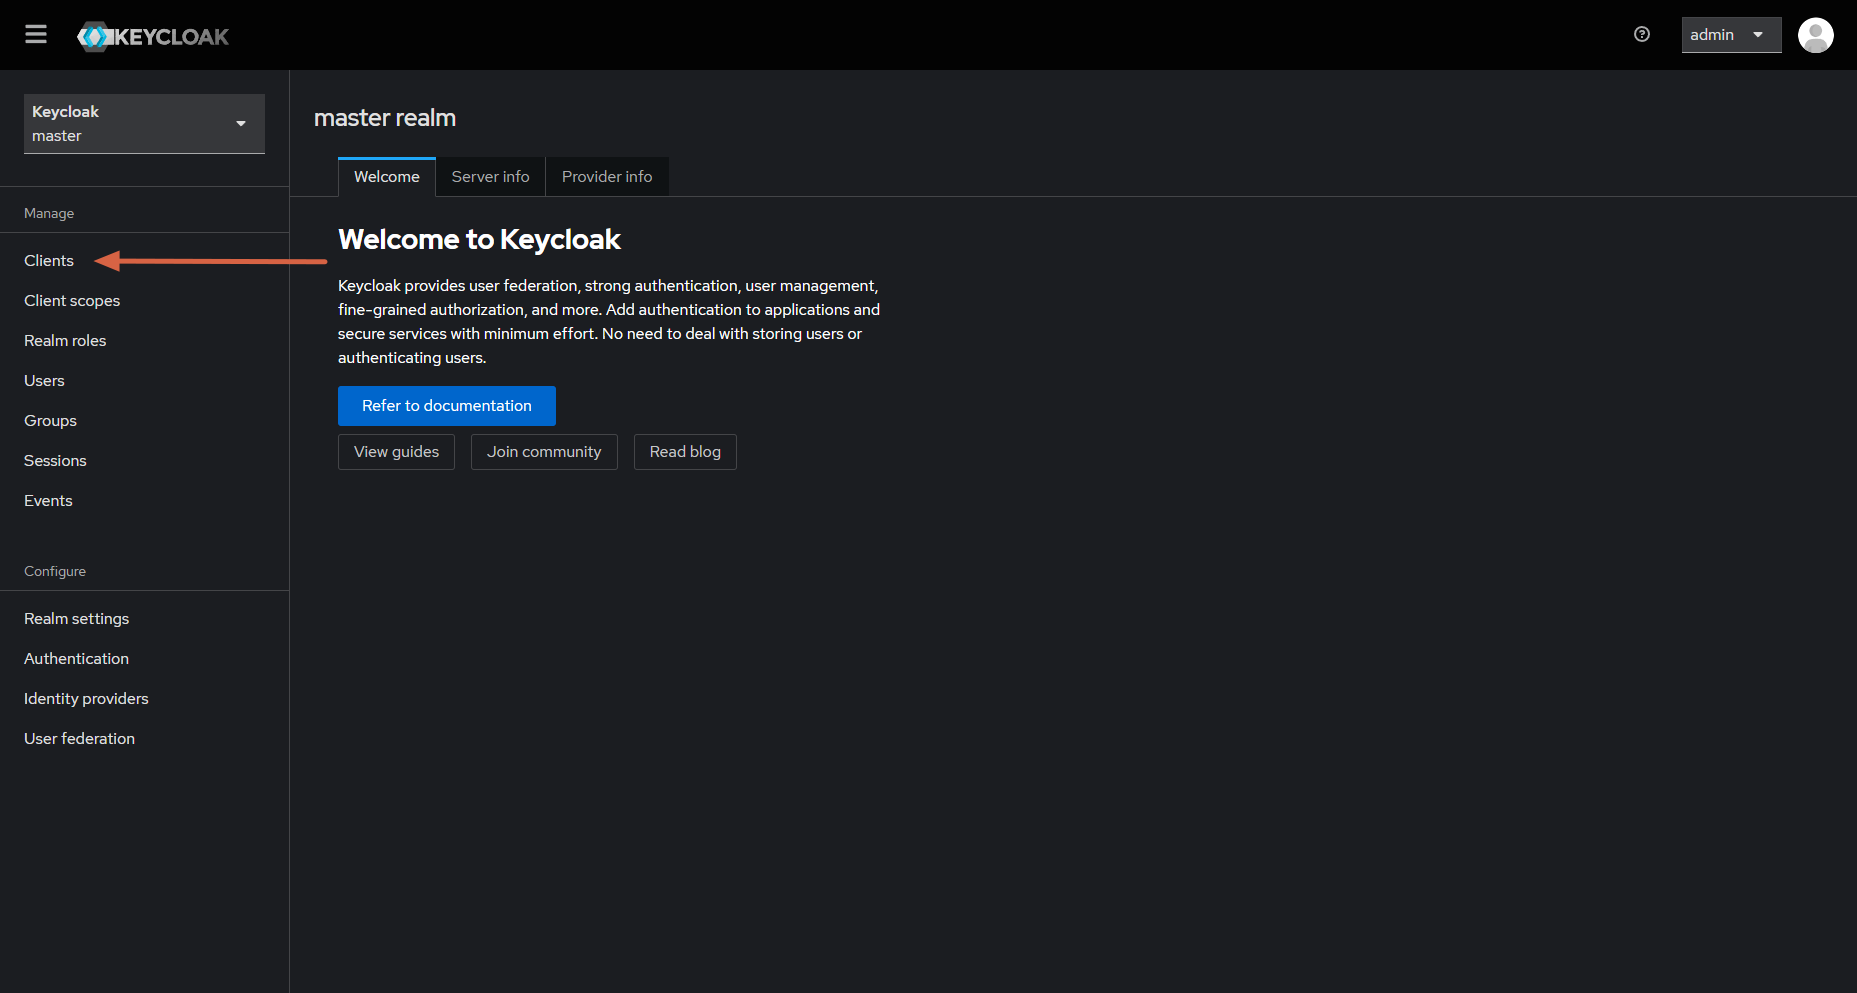
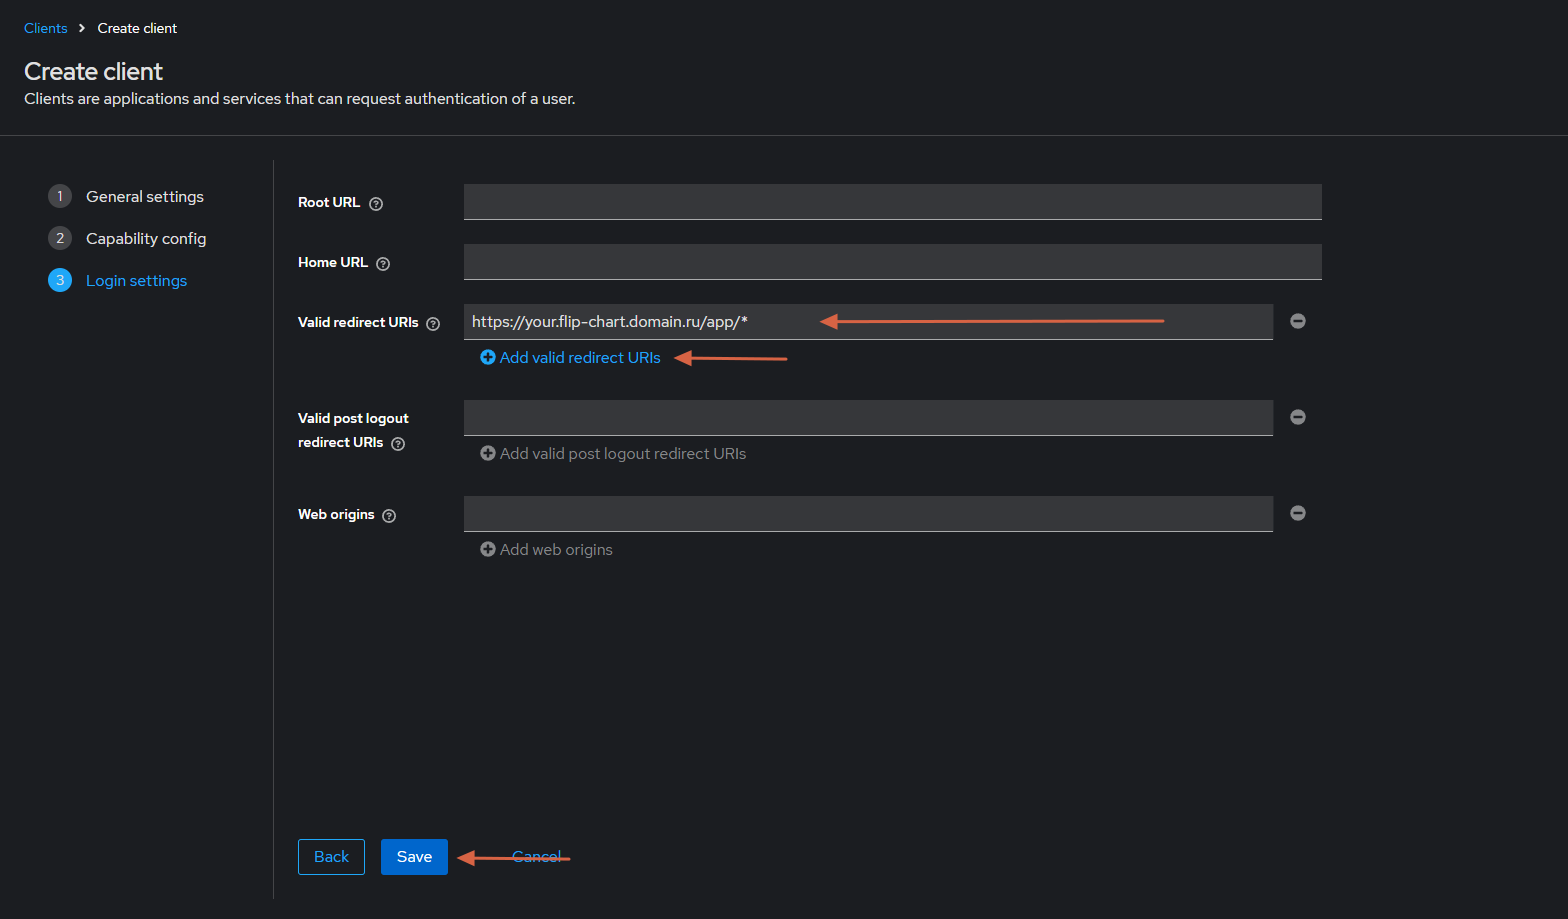
- Нажмите Create client.
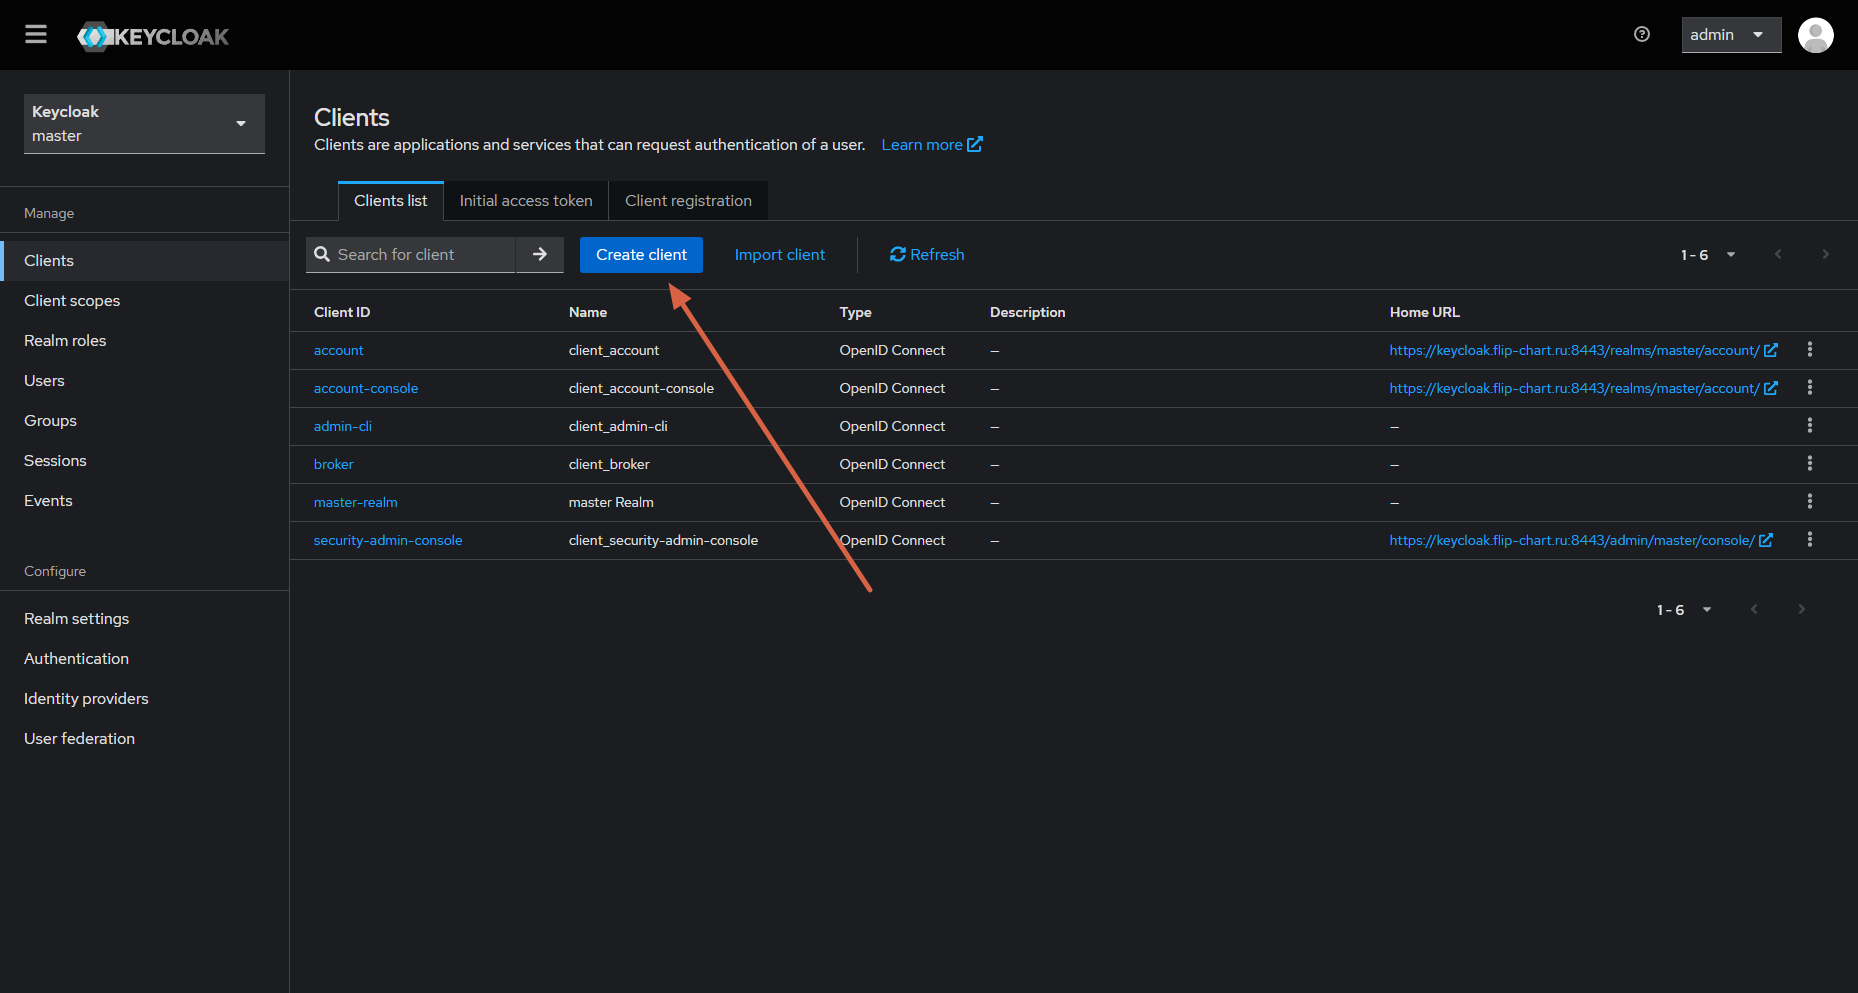
- Заполните поля Client type выбрав протокол OpenID Connect и Client ID.
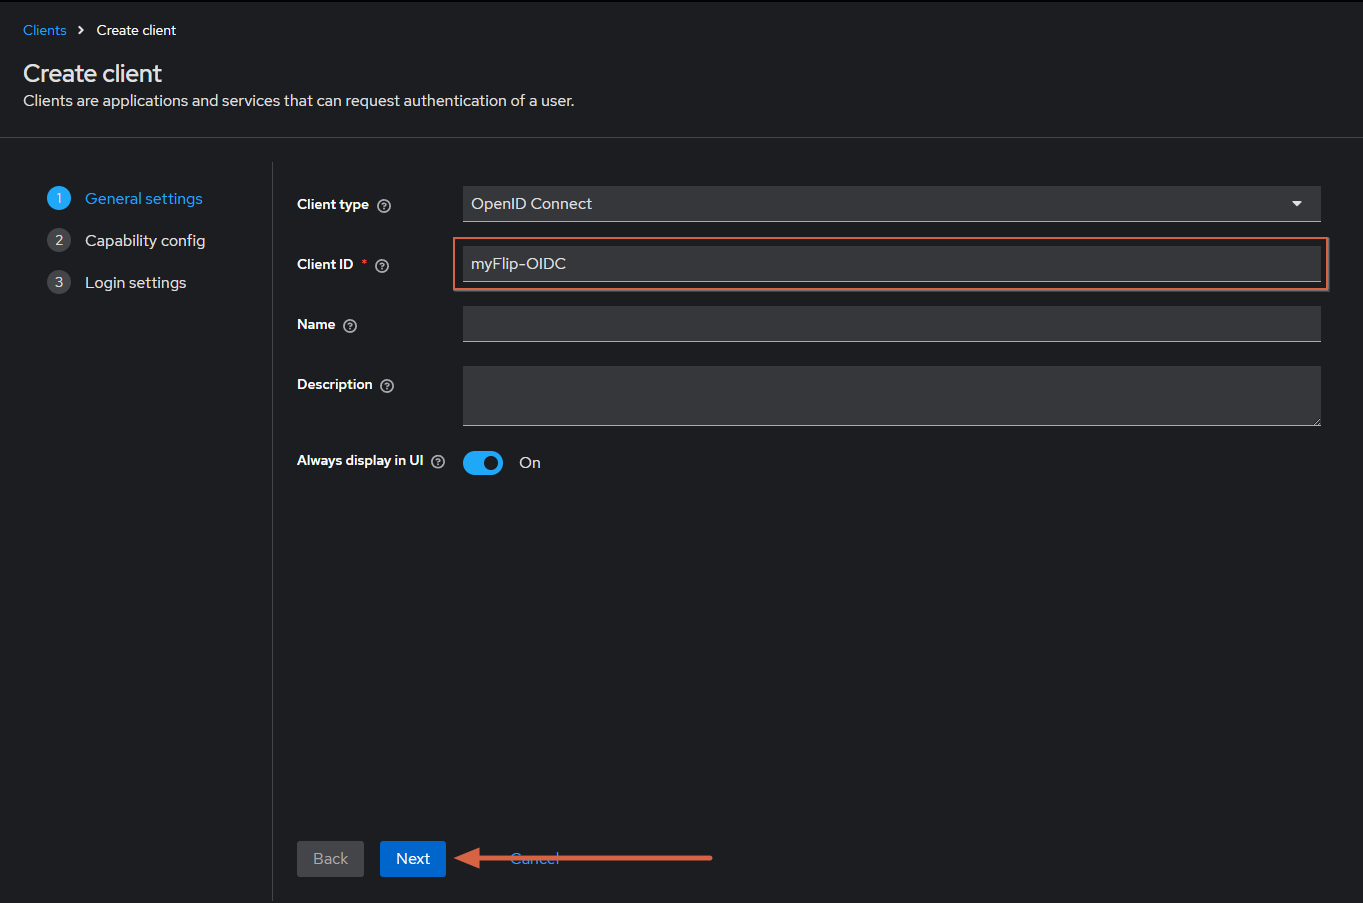
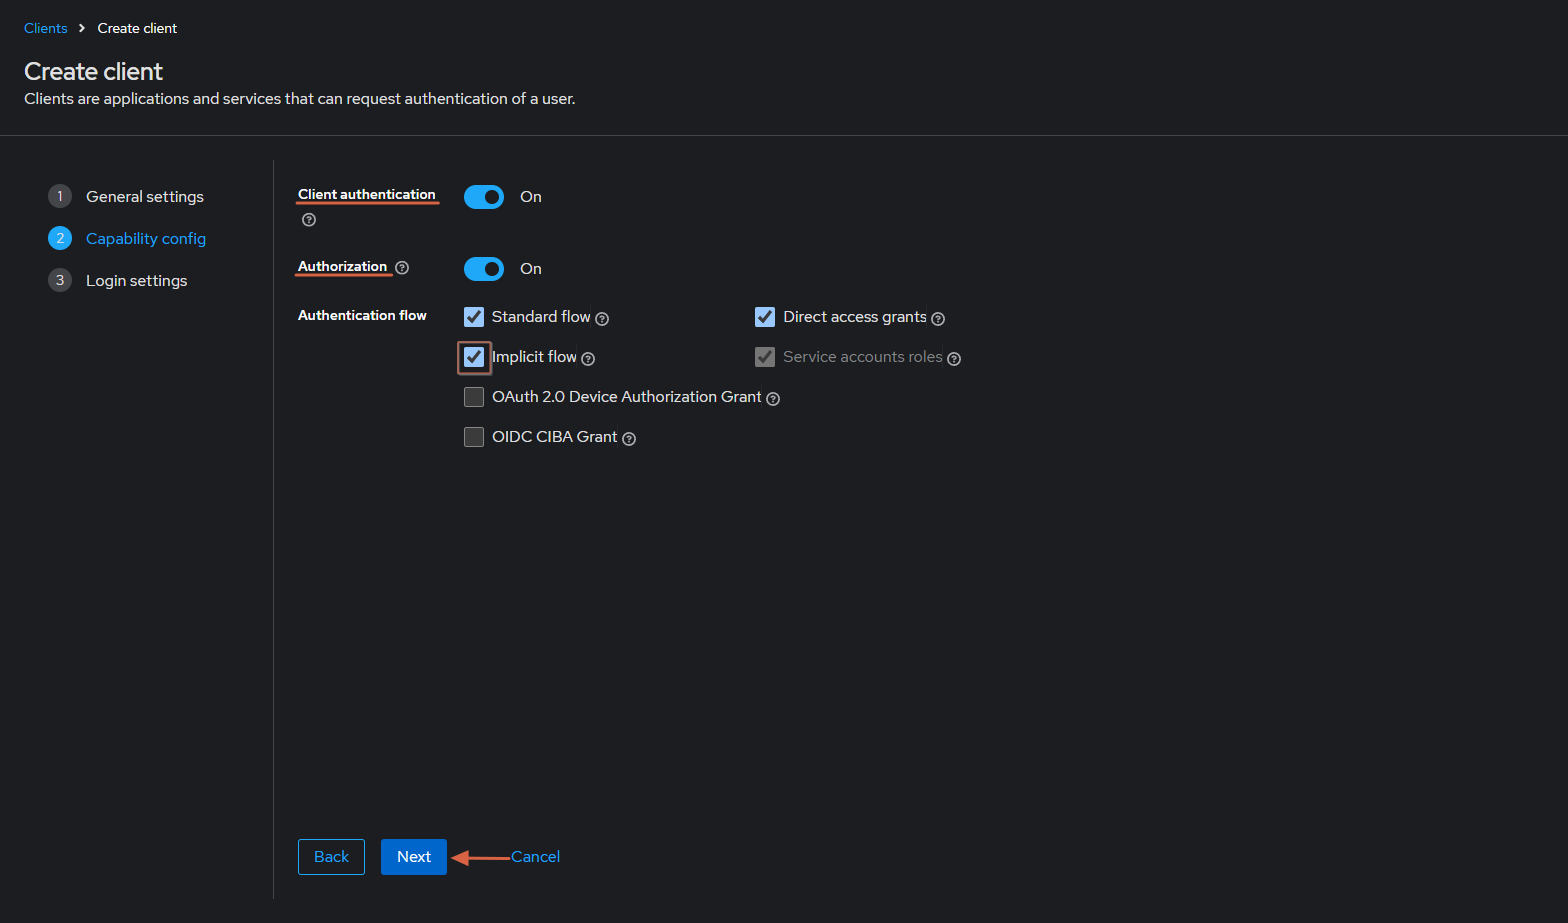
- Включите флаг Authorization и активируйте параметр Implicit flow.
- Укажите Valid Redirect URIs (допускается несколько значений).
Примечание
Redirect URI должен содержать доменное имя, на котором работает приложение Flip.
Шаг 3. Дополнительная настройка клиента
- Проверьте параметры клиента и при необходимости скорректируйте.
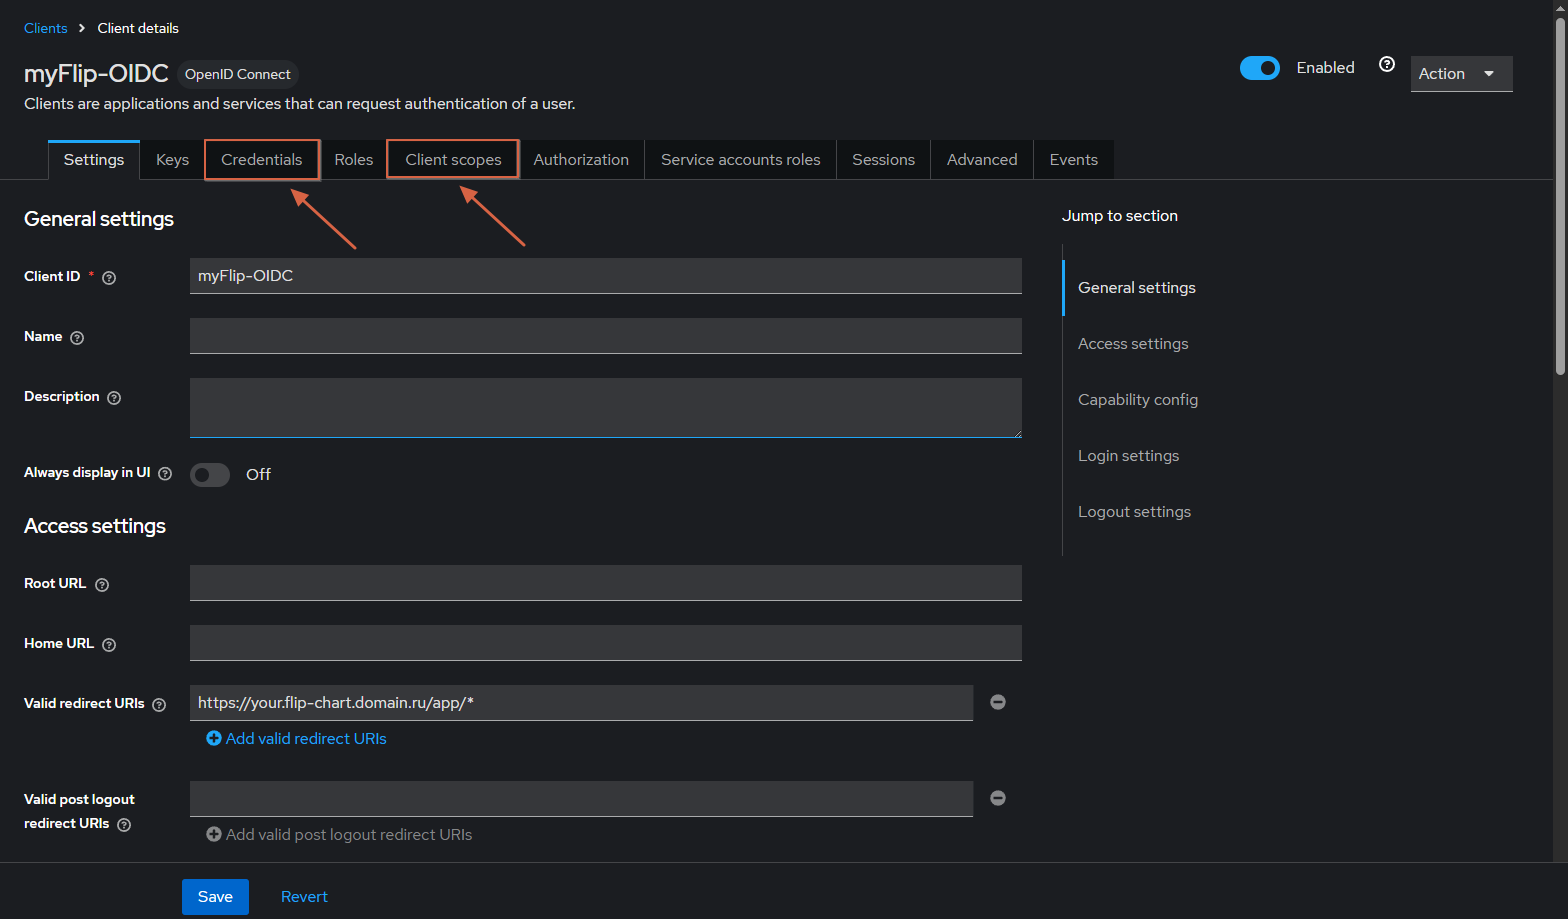
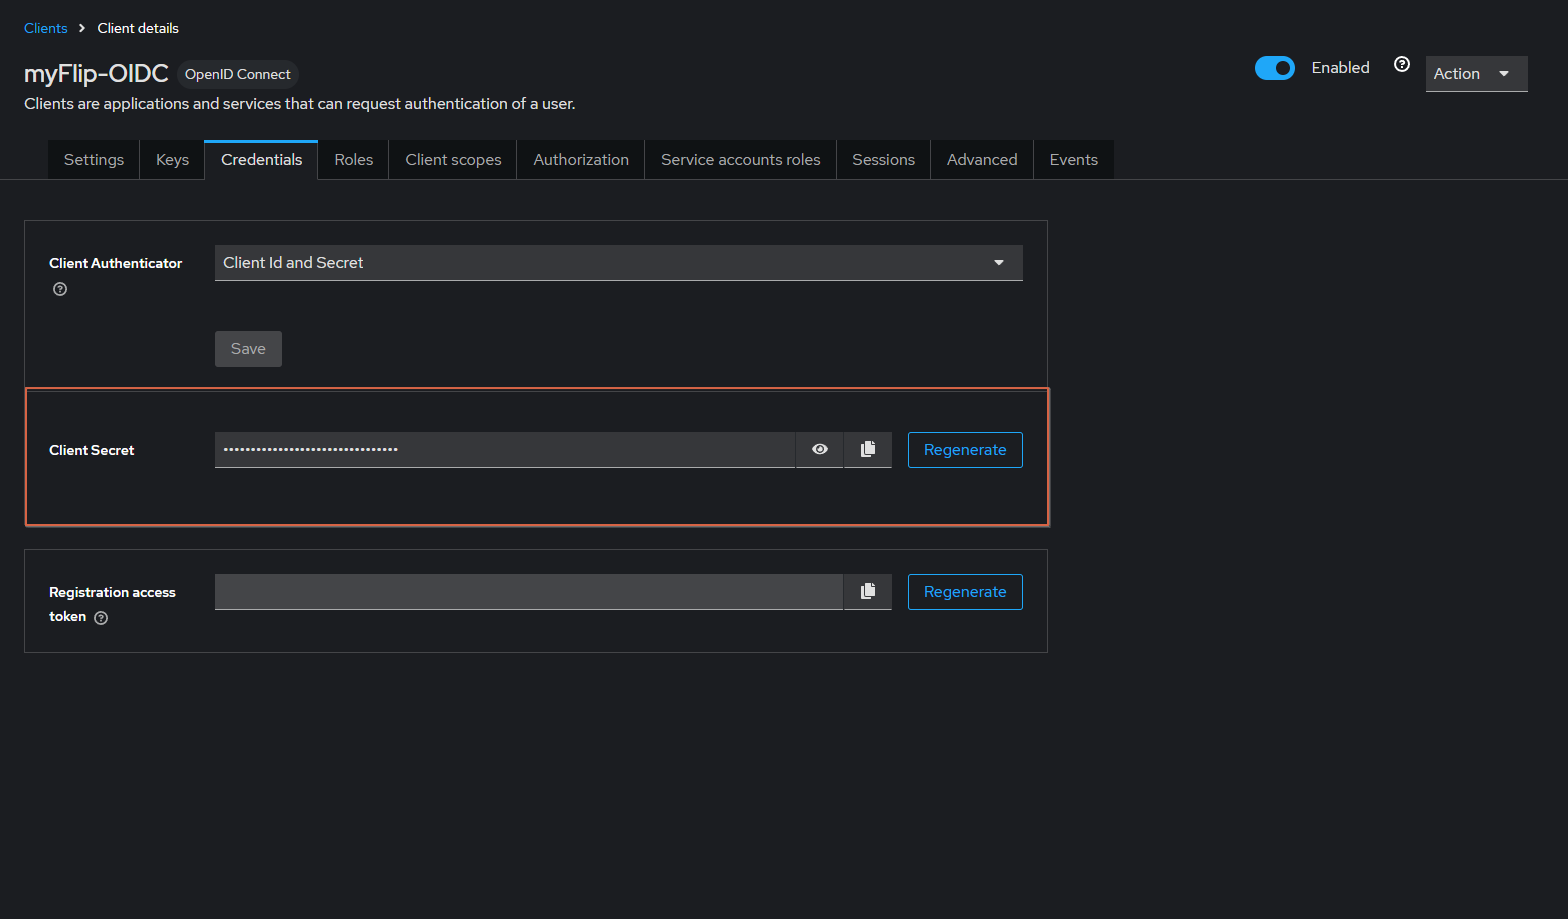
- Получите Client Secret во вкладке Credentials.
Важно
Client ID и Client Secret указываются при настройке SSO в интерфейсе flip; в конфигурационный файл backend не вносятся.
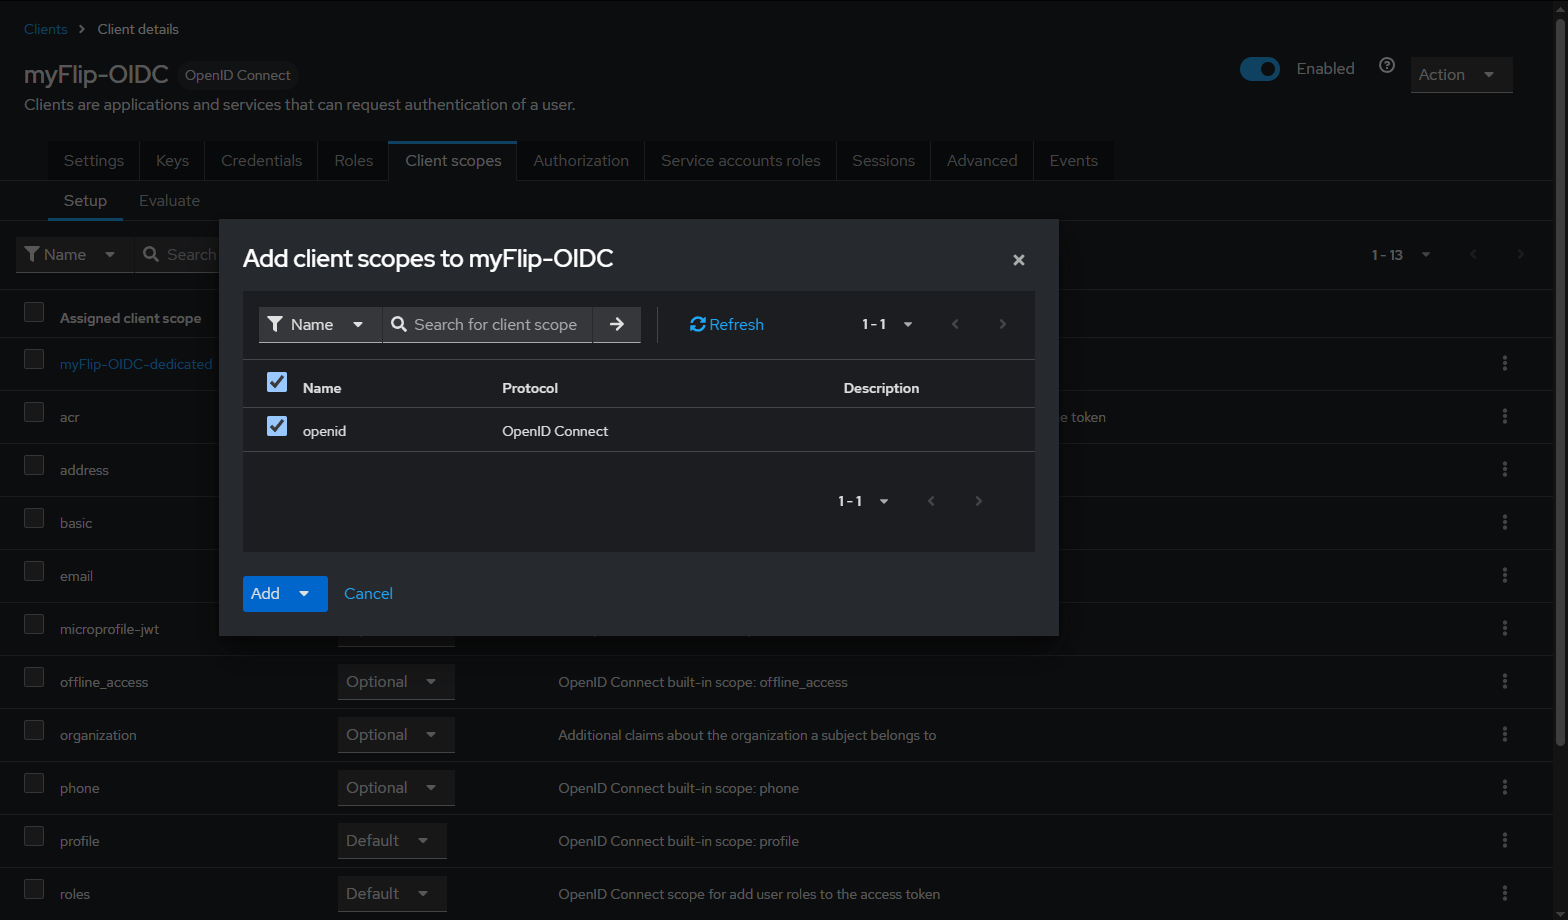
- Добавьте ранее созданный Client Scope к текущему клиенту.
Примечание
Полученные данные введите согласно инструкции по настройке SSO.